インフラ構築とは?構築から運用までの流れ
目次
インフラ構築は、要件定義から設計・構築・テストを経て本番へ移行するまでの工程を指します。ただし、インフラは本番稼働後も監視・保守・障害対応といった運用が続くため、構築の段階から運用まで見据えて進めることが重要です。
この記事では、ITインフラの基礎知識とインフラ構築の流れに加え、インフラ運用とは何か、構築後に発生する業務や注意点、構築から運用までを外部に任せる方法を解説します。
ITインフラとは
インフラとは「インフラストラクチャー(infrastructure)」の略で、本来は道路や水道などの社会基盤を指す言葉です。IT分野におけるITインフラとは、企業や組織でITを活用するための基盤となる設備や仕組みの総称です。パソコンやサーバー、ネットワーク機器といったハードウェアだけでなく、OSやミドルウェアなどのソフトウェアも含まれます。
データの保存や通信を支える重要な役割を担っており、安定した業務運営にはITインフラが欠かせません。情報漏えいやサイバー攻撃を防ぐ観点から見て、セキュリティ対策もITインフラの重要な要素といえます。
インフラ構築とは、こうしたITインフラを業務やサービスの要件に合わせて設計し、実際に利用できる状態に整える作業です。自社で機器を保有するオンプレミスのほか、AWSやMicrosoft Azureなどのクラウドを利用する構成や、両者を組み合わせたハイブリッド構成もあります。
ITインフラの代表的な
ハードウェア
ITインフラを構成する代表的なハードウェアとして、パソコン、サーバー、ストレージ、ネットワーク機器が挙げられます。
- パソコン:社員が業務で使用する端末で、職務内容に応じた適切なスペック選定が重要
- サーバー:複数の端末からの要求を処理し、Webシステムやデータベースなどを安定して提供する役割を担う
- ストレージ:業務データを保存・管理するための機器で、データ活用が進む現在では欠かせない存在
- ネットワーク機器:機器を接続し、社内外の通信を支える基盤として機能する
これらのハードウェアに加え、OS・ミドルウェアやクラウド上のリソースもインフラを構成します。構成要素が多いほど、構築後に監視・保守すべき対象も増える点を押さえておきましょう。
インフラ構築の流れ
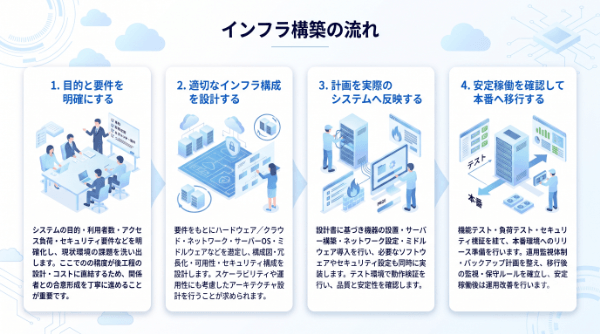
インフラ構築は、一般的に「要件定義」「設計」「構築・テスト」「本番移行」の4つの工程で進めます。本番移行後は運用フェーズに入り、監視や保守、障害対応を通じて安定稼働を維持します。
1.目的と要件を明確にする
システムの目的・利用者数・アクセス負荷・セキュリティ要件などを明確化し、現状環境の課題を洗い出します。
ここでの精度が後工程の設計・コストに直結するため、関係者との合意形成を丁寧に進めることが重要です。
稼働させる時間帯や許容できる停止時間、バックアップの要否といった運用面の要件もこの段階で決めておくと、後工程での手戻りを防げます。
2.適切なインフラ構成を設計する
要件をもとにハードウェア/クラウド・ネットワーク・サーバーOS・ミドルウェアなどを選定し、構成図・冗長化・可用性・セキュリティ構成を設計します。
スケーラビリティや運用性にも考慮したアーキテクチャ設計を行うことが求められます。
構成の設計と並行して、監視項目や通知先、障害時の対応フローなどを定める「運用設計」も進めておくことが大切です。
3.計画を実際のシステムへ
反映する
設計書に基づき機器の設置・サーバー構築・ネットワーク設定・ミドルウェア導入を行い、必要なソフトウェアやセキュリティ設定も同時に実装します。
テスト環境で動作検証を行い、品質と安定性を確認します。
監視ツールの導入や、運用手順書・障害対応手順書の作成もこの工程で進めると、本番稼働の直後から運用を始めやすくなります。
4.安定稼働を確認して
本番へ移行する
機能テスト・負荷テスト・セキュリティ検証を経て、本番環境へのリリース準備を行います。
運用監視体制・バックアップ計画を整え、移行後の監視・保守ルールを確立し、安定稼働後は運用改善を行います。
インフラ構築で注意する
ポイント
ITインフラ構築では「安全性」「快適性」「BCP」の3点に注意が必要です。
情報漏えいやサイバー攻撃を防ぐため、技術的なセキュリティ対策に加え、社員のセキュリティ意識向上も欠かせません。安定した動作や使いやすいUIを確保し、生産性を下げない環境を整えることも重要です。
災害や障害発生時でも事業を継続できるよう、IT-BCPを含めたBCPを策定し、バックアップ体制や復旧手順を明確にしておく必要もあるでしょう。
インフラ運用とは
インフラ運用とは、構築したITインフラを本番稼働後も安定して使い続けられるよう、日々の監視や管理、障害時の対応を行う業務です。サーバーやネットワーク、クラウド環境などの稼働状況を確認し、異常や予兆があれば対処することで、システム停止による業務やサービスへの影響を抑えます。
関連する「保守」「監視」と区別すると、次のように整理できます。業務の切り分け方は企業や事業者によって異なりますが、委託先と業務分担を話し合う際の目安になります。
▼左右にスクロールできます▼
| 業務 | 主な目的 | 主な作業例 |
|---|---|---|
| 運用 | 日常的にシステムを安定稼働させる | 稼働状況の確認、定型作業、バックアップの取得、アカウント管理 |
| 保守 | 不具合や劣化を予防・修復し、システムを維持・改善する | パッチ適用、設定変更、機器の点検・交換、障害の原因調査と再発防止 |
| 監視 | 異常や予兆を早期に検知する | 死活監視、リソース監視、ログ監視、アラート通知 |
インフラ運用の
主な業務
構築後のインフラ運用では、主に「監視」「保守」「障害対応」の3つの業務が継続的に発生します。
監視:異常や予兆を
早期に見つける
サーバーやネットワーク機器が稼働しているかを確認する死活監視、CPU・メモリ・ディスクの使用率を確認するリソース監視、エラーの記録を確認するログ監視などを行います。しきい値を超えた場合はアラートを通知し、担当者がすぐに対応へ移れる状態を保ちます。
24時間稼働するシステムでは、夜間・休日を含めた監視体制が必要です。
保守:システムを
正常な状態に保つ
OSやミドルウェアのセキュリティパッチ適用、設定変更、ハードウェアの点検・交換、バックアップからの復元確認などを行います。脆弱性を放置すると不正アクセスの入口になるおそれがあるため、パッチ適用の方針やタイミングを決めて計画的に実施することが重要です。
機器やソフトウェアのサポート期限の管理も、保守業務に含まれます。
障害対応:影響を抑えて
復旧し、再発を防ぐ
障害対応は、一次対応と二次対応に分けて考えるのが一般的です。一次対応では、アラートを確認して影響範囲を把握し、手順書に沿った復旧作業や関係者への連絡(エスカレーション)を行います。
一次対応で復旧しない場合や原因が特定できない場合は、二次対応として原因調査や切り分け、恒久的な対策を実施します。障害の記録を残し、再発防止策を手順書や監視設定に反映することで、運用の品質を高められます。
なお、夜間・休日の監視と一次対応は外部に任せ、原因調査や改善の判断は社内で行うといった分担も可能です。自社に残したい業務と任せたい業務を整理しておくと、委託範囲を決めやすくなります。
構築段階で決めておきたい
運用設計のポイント
運用の負担や品質は、構築段階の決め事に大きく左右されます。IPA(情報処理推進機構)が公開している「非機能要求グレード」でも、システムに求める非機能要求の一つとして「運用・保守性」が挙げられ、通常運用・保守運用・障害時運用・運用環境・サポート体制などの観点が整理されています。※1
特に次の項目は、構築を依頼する段階で決めておくと、稼働後に運用ルールを作り直す手間を減らせます。
- 運用時間と監視体制:
平日日中のみか、24時間365日の監視・対応が必要か - 監視項目と通知ルール:
何を監視し、どのしきい値で誰に通知するか - バックアップと復元:
取得の頻度や保管期間、復元手順の確認方法 - パッチ適用の方針:
適用のタイミングや事前検証の有無 - 障害時の連絡体制:
連絡経路、エスカレーションの基準、復旧作業の判断者 - ドキュメントの管理:
構成図・設計書・運用手順書・障害対応手順書を誰が作成・更新するか
※1参照元:IPA(独立行政法人情報処理推進機構)公式HP(https://www.ipa.go.jp/archive/digital/iot-en-ci/jyouryuu/hikinou/ent03-b.html)
インフラ運用で注意する
ポイント
インフラ運用で注意するポイントとして、3つ挙げられます。
1つ目がトラブル対応の手順と構成情報を文書化することです。障害や不具合を避けるのは困難なことが多く、対応手順を事前に整理しておくことで、迅速な復旧と被害の抑制につながります。
また、マニュアルを作成することで、担当者ごとの対応差や属人化防止につながります。設定変更や機器の追加を行った際は、構成図や設計書もあわせて更新し、実際の環境とずれが生じないようにしておきましょう。
2つ目はネットワークやシステムを常時監視することです。監視体制を整えることで、不正アクセスやウイルス感染、性能低下などの兆候を早期に把握できます。問題を未然に防ぐことが安定したインフラ運用には欠かせないといえます。
3つ目は特定の担当者に負担が集中しない体制をつくることです。少人数で夜間・休日の監視や障害対応まで担うと、担当者の負担が大きくなり、特定の人しか対応できない状態にもなりがちです。社内で対応しきれない業務は、外部サービスの活用も含めて体制を検討することが大切です。
構築から運用まで
任せる方法
インフラの構築と運用は、それぞれ自社で対応するか、外部に委託するかを選べます。代表的な依頼の形は次の3つです。
▼左右にスクロールできます▼
| 依頼の形 | 向いているケース | 確認したいこと |
|---|---|---|
| 構築は外部に委託し、運用は自社で行う | 社内に運用担当者がおり、夜間・休日も対応できる | 設計書や手順書を受け取り、社内で運用できる状態で引き継げるか |
| 監視・障害対応など運用の一部を委託する | 運用の判断は社内で行い、負担の大きい監視や一次対応を任せたい | 対応範囲と責任分界点、エスカレーションの基準 |
| 構築から運用まで一貫して委託する | 構築後の運用体制まで含めて整えたい、社内にインフラの専門人材が少ない | 設計・構築の内容が運用へ引き継がれるか、運用開始後の報告や改善提案の有無 |
構築から運用まで同じ事業者に任せると、構成を把握した事業者が監視や障害対応を担うため、設計内容を運用へスムーズにつなげやすくなります。
すでに稼働しているインフラの運用だけを任せたい場合も、クラウドやオンプレミスなどの環境を問わず運用を引き受けるベンダーフリーの事業者があります。構成情報や監視の設定、障害時の対応手順を共有しておけば、既存環境のまま監視や障害対応を任せられます。
依頼先を比較するときの
確認ポイント
- 対応範囲:
監視のみか、障害の一次対応・二次対応、保守作業、設計・構築まで対応するか - 対応時間:
24時間365日の対応か、時間帯によって対応内容が変わるか - 対応環境:
オンプレミス・クラウド・ハイブリッドなど、自社の環境に対応しているか - 料金体系:
サーバーやOSの台数単位か、対応件数単位の定額か。今後サーバーが増えたときに費用がどう変わるか - 運用開始までの準備:
監視の定義や障害対応手順書など、運用開始時に必要な準備物と、その作成を支援してもらえるプランがあるか - 連絡手段:
電話・メールのほか、社内で使っているコミュニケーションツールで連絡を取れるか - 報告・改善:
対応履歴の報告や、運用改善の提案があるか
費用の考え方については、インフラ保守の費用相場で解説しています。
まとめ
構築後の運用まで見据えて
依頼先を選ぼう
依頼先を選ぼう
ITインフラは構築して終わりではなく、本番稼働後も監視・保守・障害対応といった運用業務が継続的に発生します。構築の段階から運用時間や監視項目、障害時の対応フローを決めておくことが、安定稼働への近道です。
社内で24時間365日の運用体制を整えるのが難しい場合は、MSPサービスの活用が選択肢になります。監視や一次対応だけを任せることも、設計・構築から運用まで一貫して相談することも可能です。当メディアではIT運用体制別におすすめのMSPサービスを紹介していますので、依頼先の比較にお役立てください。
インフラ保守の基礎知識を他にも解説
運用体制から選べるMSPサービスを紹介する当メディア『とまRun365』では、インフラ保守・運用の内容などの基礎知識を紹介しています。併せてチェックし、スムーズな保守・運用の参考にしてください。
よくある質問
Q インフラ運用とは、具体的にどのような業務ですか?
A
構築したITインフラを安定して使い続けるための業務です。
サーバーやネットワークの稼働状況を確認する監視、パッチ適用や設定変更などの保守、障害発生時の復旧や原因調査といった障害対応が主な業務です。本番稼働している限り継続的に発生するため、構築時から体制を考えておく必要があります。
Q インフラの構築会社と運用会社は、別々でも問題ありませんか?
A
別々でも問題ありません。構築した会社とは別に、既存環境の運用を引き受けるMSPサービスもあります。
運用を任せる際は、構成情報や監視の設定、障害時の対応手順を共有しておくとスムーズです。構築段階から運用担当を交えて監視項目や手順書を整えておく方法や、構築から運用まで同じ事業者に相談する方法もあります。
Q インフラ構築の要件定義で、運用方法まで決める必要がありますか?
A
安定運用を考えるなら、構築時から運用を想定しておくことが重要です。
監視対象、バックアップ、障害時の連絡経路、メンテナンス時間帯などを決めておくと、稼働後に運用ルールを作り直す負担を減らせます。
Q 既存インフラを作り直さず、運用だけ改善することはできますか?
A
可能な場合があります。
監視設定の見直し、運用手順の標準化、アラートの整理、監視や一次対応の外部委託など、既存環境を維持したまま改善できる項目もあります。まずは現在の構成と運用手順を棚卸しし、負担や課題のある業務を洗い出すことから始めましょう。
Q 監視設計は、システムが稼働してから考えてもよいですか?
A
稼働後でも設定できますが、構築時に監視対象やしきい値、通知先を設計しておくほうがスムーズです。
リリース直後から異常を把握できるよう、テスト段階で監視の動作まで確認しておくと安心です。
Q インフラ運用は、どこまで外部に任せられますか?
A
事業者によって異なりますが、監視とアラート通知、手順書に沿った障害の一次対応、原因調査などの二次対応、パッチ適用やアカウント管理などの定型作業を任せられるケースがあります。
設計・構築から対応する事業者もあるため、任せたい範囲を整理したうえで比較しましょう。
IT運用体制別
MSPサービス3選
MSPサービス3選
EC事業者やSaaS企業など
監視対象のサーバー台数が多い
なら
監視対象のサーバー台数が多い
なら
ベアサポート
提供:リンク
提供:リンク
サーバー台数が多い企業こそ
コストも手間も抑えられる
コストも手間も抑えられる
- サーバ台数無制限の定額制(月50件対応まで)のため、監視対象のサーバーが多くてもコストが膨れ上がらない。
- マルチクラウド対応で、いま利用している監視ツールそのままに継続利用可能。アラートの通知先を切り替えるだけなので導入ハードルが低い。
インフラ環境
製造業やコールセンターなど
ハイブリッドクラウド環境
なら
ハイブリッドクラウド環境
なら
システム運用監視サービス
提供:アイティーエム
提供:アイティーエム
複雑なインフラ環境でも
運用・監視に対応できる
運用・監視に対応できる
- データセンターでの管理や古いオンプレミスと新しいクラウド環境など、インフラ環境が混在していても、運用体制ごと任せられる。
- 定期的なパッチ当てやアカウント管理など、IT専任者がいなくても運用体制そのものをプロへアウトソースできる。
インフラ環境
インフラ企業や医療機関など
厳格なセキュリティ要件がある
なら
厳格なセキュリティ要件がある
なら
AWS監視・運用支援サービス
提供:TOPPANエッジITソリューション
提供:TOPPANエッジITソリューション
高いセキュリティ環境から
監視を代行してもらえる
監視を代行してもらえる
- FISC安全対策基準※1に準拠し、ISMSクラウドセキュリティ認証※2も取得した堅牢なデータセンター内から監視作業を実施。
- 自然災害などの物理的侵入対策やサイバー攻撃へのセキュリティ対策が整っており、システム停止が人命に直結する業種でも任せられる。
インフラ環境
※1 金融機関などで求められる、厳格なセキュリティ基準のこと。参照元:TOPPANエッジITソリューション公式HP(https://www.holdings.toppan.com/ja/news/2024/02/newsrelease240220_1.html)
※2 クラウドサービス向けの国際的なセキュリティ認証のこと。参照元:TOPPANエッジITソリューション公式HP(https://www.tsi.toppan.com/service/reason/center/index.html)